SaaS架构:多租户设计
原文:https://mp.weixin.qq.com/s/2EwXqOaF9xB6x3ggdpDJpg
最近在和朋友聊天,发现大家对多租户架构都有不少困惑。有人说”我们系统用户量不大,需要考虑多租户吗?”,也有人问”多租户架构会不会让系统变得很复杂?”
其实,多租户架构早已不是大厂的专利。随着SaaS服务的普及,越来越多的企业开始思考如何用一套系统服务多个客户,既要保证数据隔离,又要控制成本。今天我们就来聊聊多租户SaaS应用的架构设计模式。
什么是多租户架构
多租户架构是一种软件架构模式,允许单个应用实例同时为多个租户(客户)提供服务。每个租户的数据和配置都是隔离的,但共享同一套应用代码和基础设施。
这个有点类似于公寓楼:多个住户共享同一栋楼的基础设施(电梯、走廊、供水系统),但每户都有独立的房间和钥匙。多租户架构就是这样的理念。
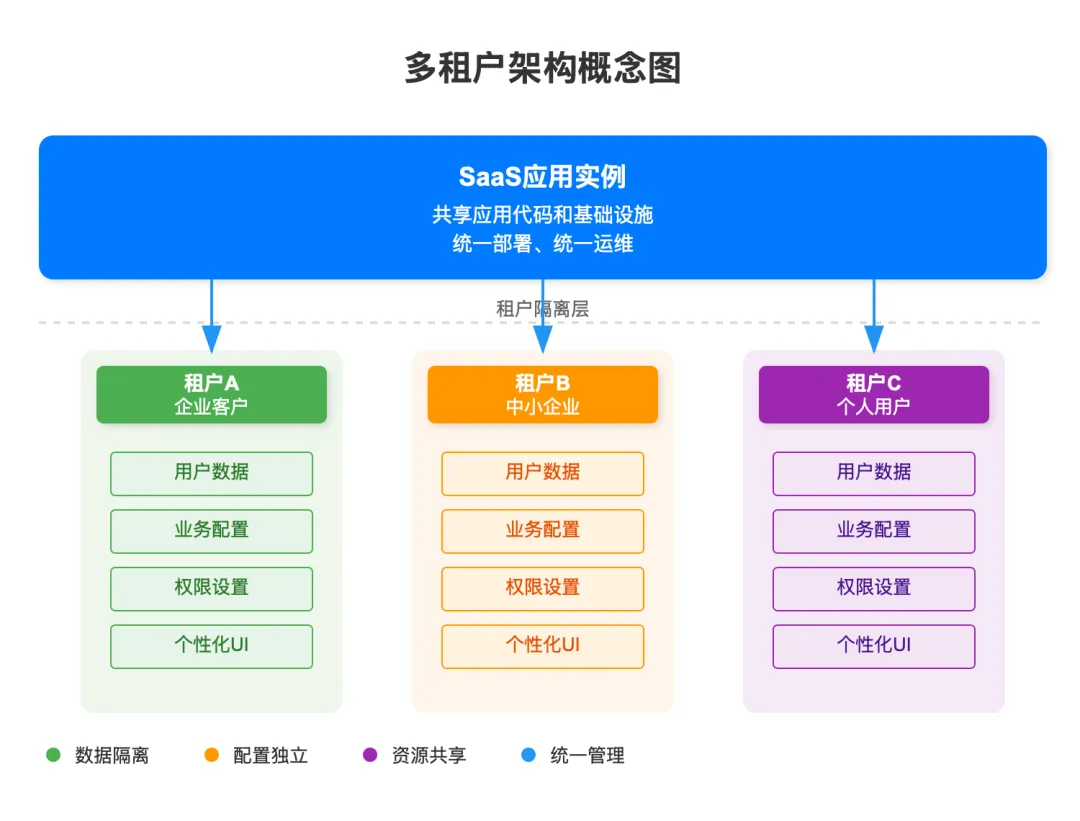
这种架构模式带来的好处显而易见:降低硬件成本、简化运维管理、提高资源利用率。但同时也带来了新的挑战:数据隔离、性能隔离、安全性保障。
数据隔离的三种经典模式
在多租户架构中,数据隔离是核心问题。根据隔离程度和实现复杂度,主要有三种模式:
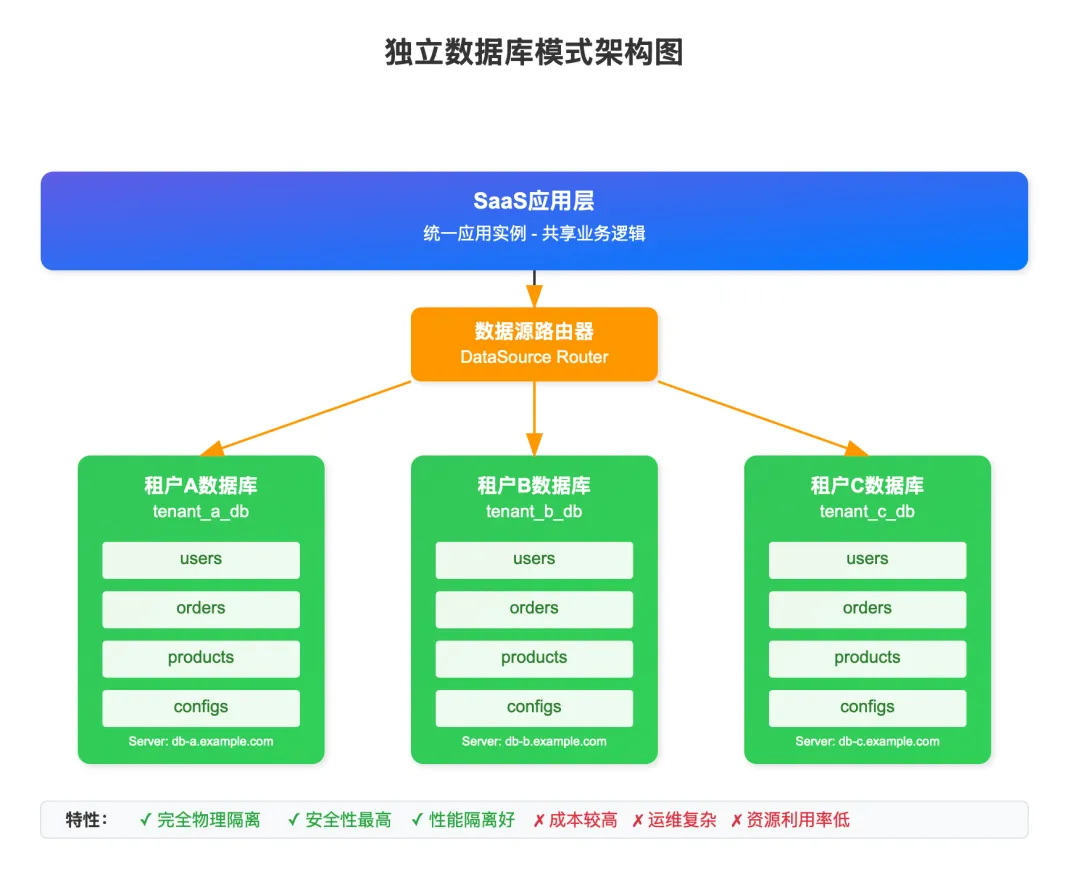
独立数据库模式(Database per Tenant)
每个租户拥有完全独立的数据库实例。这是隔离程度最高的方案,租户之间完全物理隔离,安全性最好。
实现思路:
- 每个租户分配独立的数据库实例
- 通过数据源路由器动态切换数据库连接
- 新租户注册时自动创建专属数据库
优势:安全性高、性能隔离好、备份恢复简单
挑战:成本较高,运维复杂度随租户数量线性增长
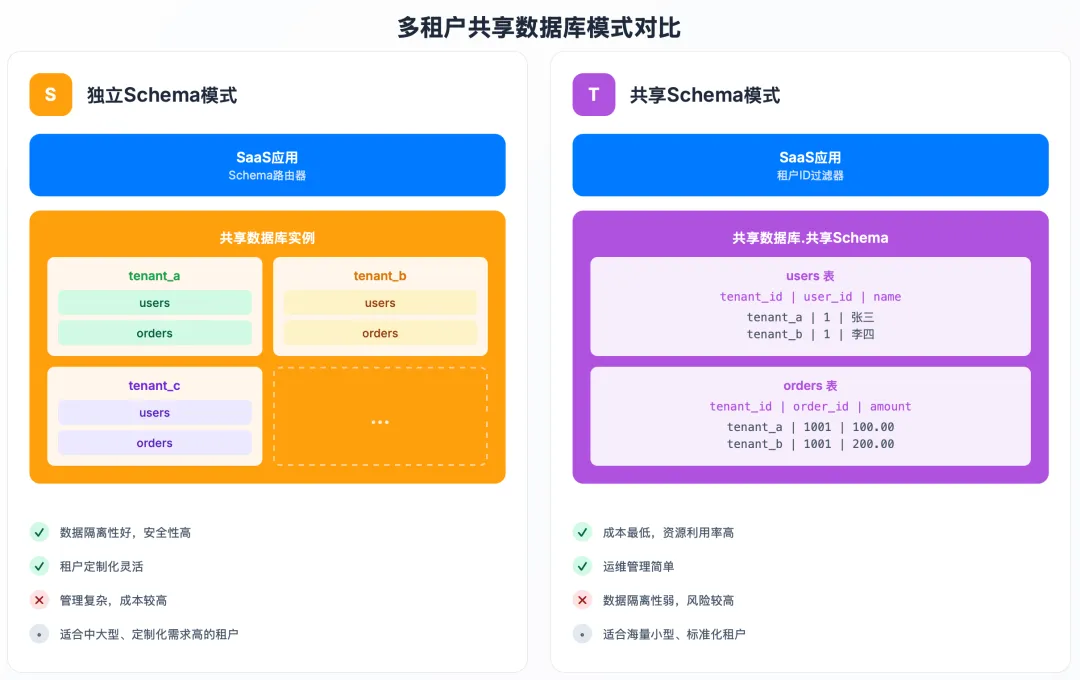
共享数据库独立Schema模式
多个租户共享同一个数据库实例,但每个租户拥有独立的Schema(数据库模式)。这是一种平衡方案,既有一定的隔离性,又能控制成本。
实现思路:
- 多租户共享数据库实例,但拥有独立Schema
- 使用ThreadLocal管理当前租户的Schema上下文
- 在数据访问时动态切换到对应租户的Schema
特点:在成本和隔离性之间找到平衡点,适合中等规模的SaaS应用。
共享数据库共享Schema模式
所有租户共享同一个数据库和Schema,通过在表中添加租户标识字段来区分数据。这是成本最低但隔离性最弱的方案。
实现思路:
- 所有表添加租户ID字段作为数据隔离标识
- 使用数据过滤器自动添加租户条件
- 在ORM层面确保查询时自动过滤租户数据
特点:成本最低但隔离性最弱,适合对安全要求不高的场景。
应用层的多租户设计
除了数据层的隔离,应用层也需要考虑多租户的设计。主要包括租户识别、上下文管理、配置隔离等方面。
租户识别机制
系统需要能够识别当前请求属于哪个租户。租户识别的四种常见方式:
- 子域名方式:tenant1.saas.com、tenant2.saas.com
- 优点:用户体验好,SEO友好
- 缺点:需要通配符SSL证书
- 路径方式:saas.com/tenant1、saas.com/tenant2
- 优点:实现简单,成本低
- 缺点:URL较长,品牌感弱
- Header方式:通过HTTP Header传递租户信息
- 优点:对用户透明,灵活性高
- 缺点:需要客户端配合
- JWT Token方式:在Token中包含租户信息
- 优点:安全性高,无状态
- 缺点:Token体积增大
实现优先级:子域名 → Header → JWT Token,确保多种方式的兼容性。
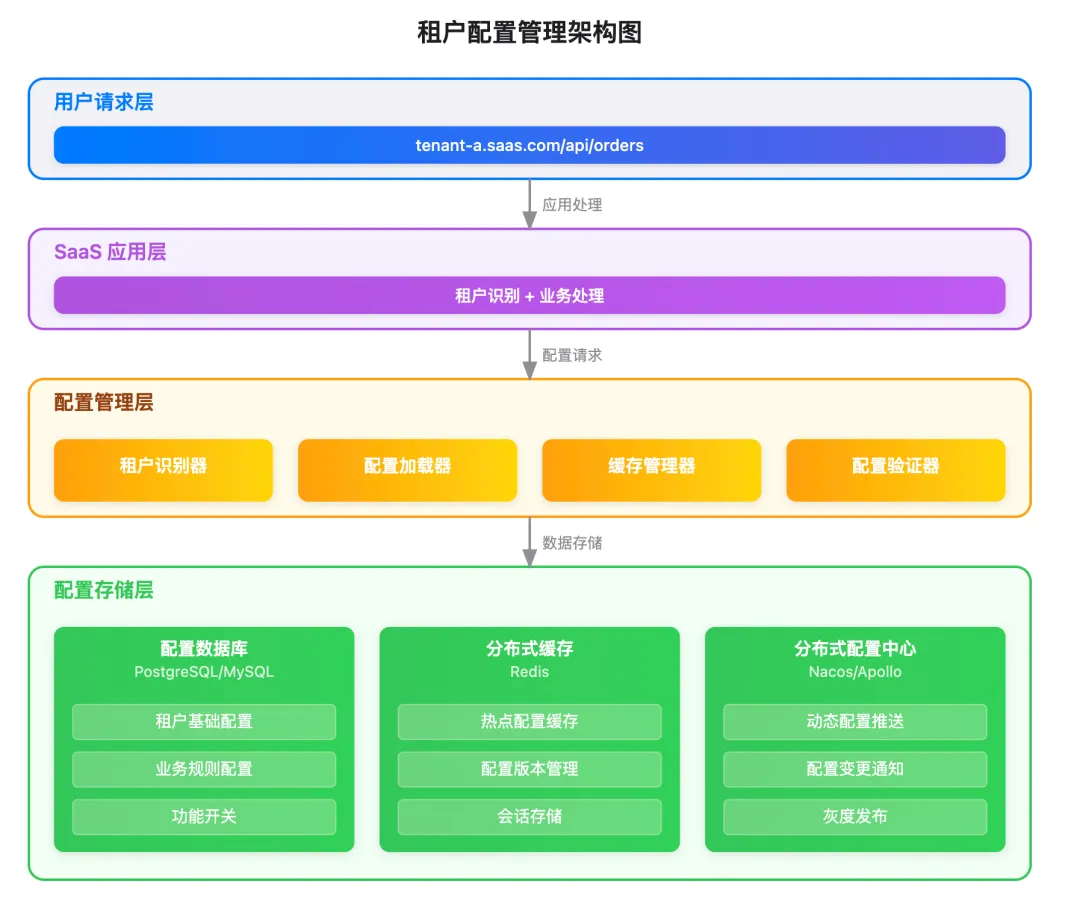
配置隔离与个性化
不同租户往往有不同的业务需求和配置要求。系统需要支持租户级别的配置管理。
性能与扩展性考虑
多租户架构在性能和扩展性方面有其特殊性。需要考虑以下几个方面:
资源隔离与限流
防止某个租户的异常使用影响其他租户,需要实现资源隔离和限流机制。
资源隔离策略:
- 请求频率限制:防止某租户过度调用API影响系统性能
- 内存使用限制:为每个租户设置内存使用上限
- 数据库连接池隔离:避免连接池被某个租户耗尽
- 存储空间配额:限制租户的文件存储大小
实现方式:通过令牌桶算法实现动态限流,根据租户等级分配不同的资源配额。
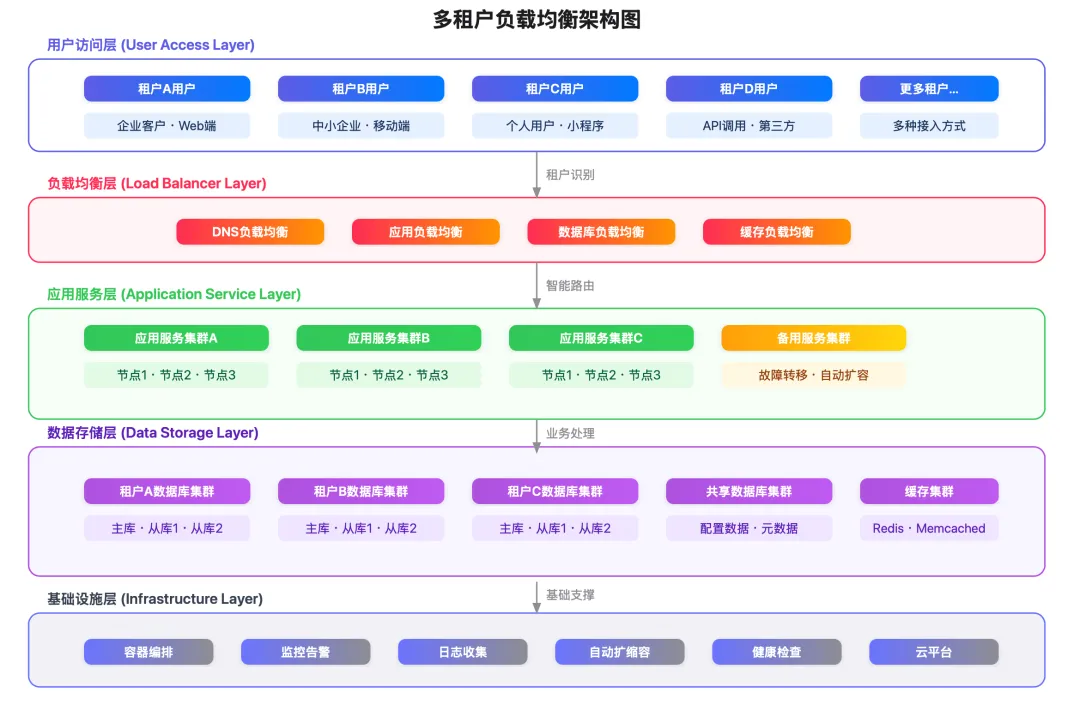
数据分片与负载均衡
随着租户数量增长,需要考虑数据分片和负载均衡策略。
安全性设计
多租户架构的安全性设计至关重要,需要从多个维度保障数据安全。
数据访问控制
实现严格的数据访问控制,确保租户只能访问自己的数据。
数据访问控制机制:
- 租户上下文验证:确保当前用户只能访问所属租户的数据
- API级别拦截:在接口层面进行租户权限校验
- 数据库层面过滤:通过SQL过滤器自动添加租户条件
- 审计日志记录:记录所有跨租户访问尝试
实现策略:使用AOP切面在方法执行前进行租户权限校验,确保数据访问的安全性。
加密与脱敏
对敏感数据进行加密存储,在展示时进行脱敏处理。
运维与监控
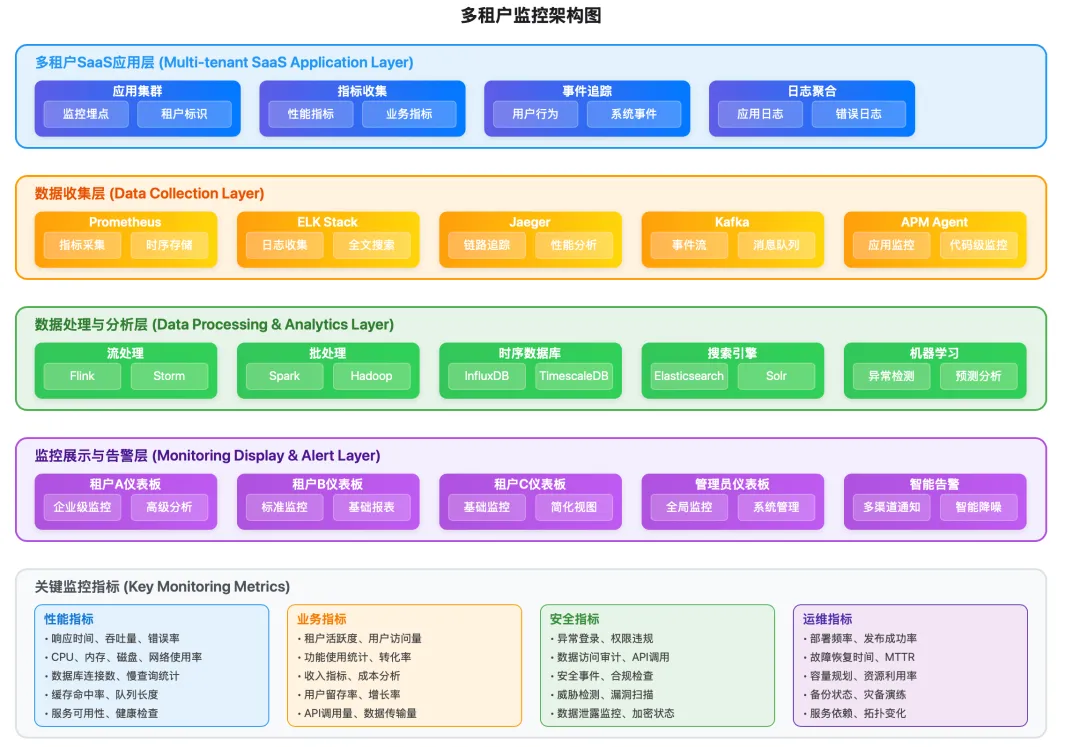
多租户架构的运维复杂度较高,需要完善的监控和管理机制。
租户级别监控
需要能够监控每个租户的资源使用情况、性能指标、错误率等。
自动化运维
通过自动化工具简化租户的创建、配置、备份等操作。
云原生多租户架构
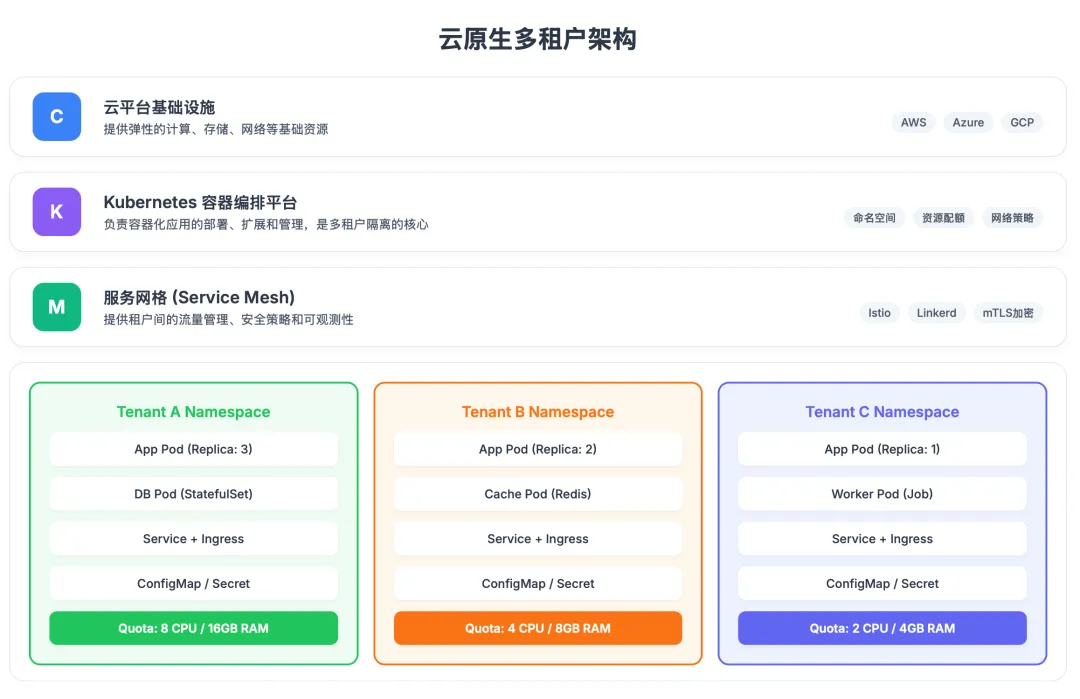
在云原生环境下,多租户架构有了新的实现方式。
容器化隔离
利用容器技术实现租户隔离,每个租户或租户组运行在独立的容器中。
容器化隔离策略:
- 租户级别的Pod隔离:为每个租户或租户组创建独立的Pod
- 资源配额限制:通过Kubernetes ResourceQuota限制租户资源使用
- 网络策略隔离:使用NetworkPolicy实现租户间网络隔离
- 存储卷隔离:为不同租户分配独立的存储卷
优势:
- 弹性伸缩:根据租户负载自动调整资源
- 故障隔离:单个租户故障不影响其他租户
- 版本管理:支持不同租户使用不同版本的应用
服务网格支持
利用服务网格实现更细粒度的流量管理和安全控制。
选择合适的架构模式
选择多租户架构模式需要综合考虑多个因素:
| 因素 | 独立数据库 | 独立Schema | 共享Schema |
|---|---|---|---|
| 数据隔离性 | 高 | 中 | 低 |
| 成本 | 高 | 中 | 低 |
| 运维复杂度 | 高 | 中 | 低 |
| 扩展性 | 中 | 高 | 高 |
| 个性化支持 | 高 | 中 | 低 |
- 对于
初创公司或租户数量较少的场景,可以从共享Schema模式开始,随着业务发展逐步演进到更复杂的架构。 - 对于
对安全性要求极高的行业(如金融、医疗),建议采用独立数据库模式。 - 对于
大多数SaaS应用,独立Schema模式是一个不错的平衡选择。
写在最后
在实施多租户架构时,建议采用渐进式的方法:
- 从简单开始:先实现基本的租户隔离,再逐步完善
- 预留扩展性:在设计时考虑未来的扩展需求
- 重视监控:建立完善的监控体系,及时发现问题
- 自动化优先:尽可能自动化运维操作,减少人工干预
- 安全第一:将安全性作为首要考虑因素
多租户SaaS架构设计是一个复杂的系统工程,需要在隔离性、性能、成本、复杂度之间找到平衡。随着云原生技术的发展,多租户架构的实现方式也在不断演进。
选择合适的架构模式,关键在于深入理解业务需求,评估技术团队能力,并为未来的发展预留空间。架构无定式,不在完美,而在阶段适配。
最后编辑:Jeebiz 更新时间:2025-10-19 11:12